Configurer le serveur de messagerie et expéditeur
Profit peut générer et envoyer des messages e-mail. Ici, le programme de messagerie (installé sur votre propre ordinateur) n'est pas utilisé. Vous définissez différents paramètres dans Profit, dont le serveur de messagerie à utiliser.
Directives pour les e-mails dans AFAS Online
Conseils pour envoyer avec succès des e-mails par Profit.
Adresses e-mail des destinataires
- Fournissez un fichier d'adresses e-mail actuel et correct dans Profit.
L’envoi d'une quantité importante d’e-mails à des adresses non valables depuis AFAS Online peut nuire à la réputation du serveur de messagerie d’AFAS Online. Les serveurs de messagerie d’AFAS Online peuvent même être bloqués parce que ces adresses non valables sont identifiées comme du spam. Par conséquent, les e-mails non valables/refusés n'ont plus seulement une influence sur l'environnement, mais également sur d'autres environnements d'AFAS Online. De plus, il est important pour un esprit d'entreprise orienté client que les données des clients soient correctes.
- Surveillez régulièrement les e-mails refusés et corrigez les adresses incorrectes.
Votre adresse e-mail : expéditeur@domaine.fr
- Utilisez un expéditeur existant pour l'e-mail
Envoyez les e-mails depuis Profit au nom d'un domaine valide (la partie après le @). Habituellement, vous utilisez un expéditeur de l'organisation, comme @enyoi.fr. Il est important que vous soyez le propriétaire de cette adresse e-mail/ce domaine. Si ce n'est pas le cas, l'enregistrement d'un nom de domaine est la première étape. Nous ne pouvons pas vous aider en la matière, c'est à vous de faire le nécessaire en dehors de Profit.
L'expéditeur non existant d'une adresse e-mail est souvent refusé par la partie destinataire parce qu'il est considéré comme un spam. Une adresse « No-reply » est un expéditeur non existant. Si vous voulez néanmoins utiliser une adresse no-reply, veillez au minimum à ce que le domaine d'où provient le message soit valable.
L'inconvénient supplémentaire d'une adresse no-reply est que, comme son nom l'indique, vous ne pouvez recevoir aucune réponse à cette adresse. Vous ne pouvez donc pas voir quels e-mails ne sont pas arrivés aux destinataires. Vous ratez ainsi l'occasion de corriger les adresses e-mail incorrectes.
- Utilisez un domaine existant valable.
Valable signifie qu'un lien peut être établi entre le domaine et le serveur d'envoi. Le serveur de messagerie de la partie destinataire compare le domaine de l'adresse e-mail au serveur de messagerie d'envoi d'AFAS Online. S'ils semblent n'avoir aucun rapport l’un avec l’autre, il y a « usurpation d'identité » (sender spoofing). Dans ce cas, le serveur de messagerie destinataire n'accepte pas l'e-mail. Vous pouvez l'éviter en modifiant l’enregistrement SPF.
Configurer l’expéditeur par type de message e-mail
Vous pouvez configurer un expéditeur à trois niveaux dans Profit pour les e-mails que vous envoyez depuis Profit.
 Lire plus
Configurer le serveur de messagerie d’AFAS Online
Vous allez utiliser le serveur de messagerie d’AFAS. Vous devez autoriser le serveur de messagerie d'AFAS à envoyer des e-mails de la part de votre nom de domaine de l'expéditeur. Ensuite, vous définissez les paramètres dans Profit.
Profit connecte tous les messages e-mail envoyés, y compris les informations en retour du destinataire (comme un statut de rebond, boîte de messagerie qui ne peut pas être atteinte). Utilisez cette fonction pour surveiller activement les e-mails sortants et améliorer ainsi la communication.
Étape 1 : Autoriser par Enregistrement SPF
Vous autorisez le serveur de messagerie AFAS Online en ajoutant le serveur de messagerie d'AFAS à l'enregistrement SPF de votre domaine. Vous informez ainsi le destinataire qu'un e-mail reçu via le serveur AFAS Online, dont vous êtes l'expéditeur, vous est connu. Si vous ne configurez aucun enregistrement SPF, les e-mails sortants ne seront pas délivrés correctement ou seront bloqués.
Attention :
Si vous changez le DNS de votre nom de domaine, il se peut que votre site internet et votre courrier électronique ne soient plus accessibles. Nous vous recommandons de n’effectuer vous-même des modifications que si vous avez de l'expérience dans la gestion du DNS. Contactez à cette fin votre gestionnaire de système.
Le point de départ de l'explication suivante est : yourdomain.nl.
Vous demandez à votre gestionnaire de système ou à votre partenaire d’hébergement internet de créer ou de modifier un enregistrement SPF.
- Exemple d'un enregistrement SPF existant
Exemple :
L'enregistrement SPF se présente comme suit :
Domeinnaam | Type | Record
yourdomain.nl txt v=spf1 mx ip4:213.76.258.8 include:spf.protection.outlook.com ~all
- Exemple du même enregistrement SPF avec autorisation pour AFAS
Exemple :
Après modification, l'enregistrement SPF ressemble à ceci :
yourdomain.nl txt v=spf1 mx ip4:213.76.258.8 include:spf.protection.outlook.com include:spf.afas.online ~all
Il vous suffit par conséquent d'ajouter ce qui suit :
include:spf.afas.online
Vous avez ajouté spf.afas.online à l'enregistrement SPF de votre domaine ? Suivez les étapes ci-dessous pour créer le serveur de messagerie sortante dans Profit.
Voici les instructions des trois principaux fournisseurs d'hébergement aux Pays-Bas :
Étape 2 : Configurer le serveur de messagerie dans Profit :
- Allez vers: Généralités / Environnement / Gestion / Propriétés.
- Accédez à l'onglet: E-mail.
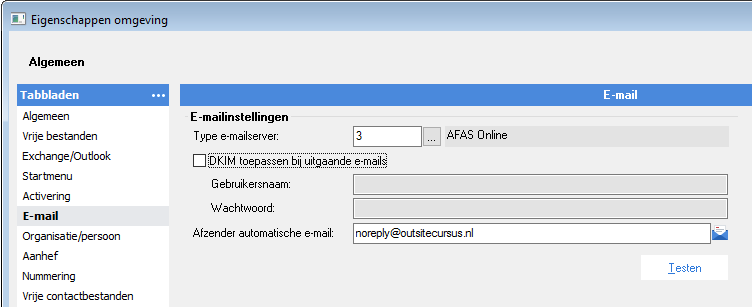
- Sélectionnez AFAS Online dans le champ Type de serveur de messagerie.
Il ne vous reste qu'à compléter Expéditeur e-mails automatiques.
- À Expéditeur e-mails automatiques, complétez l'adresse qui sera mentionnée dans les messages envoyés automatiquement. Saisissez ici une adresse e-mail générale de l'organisation, par exemple reply@enyoi.nl. (utilisez votre adresse e-mail et non celle de cet exemple)
Conseils :
- Complétez également une autre adresse e-mail d'expéditeur par administration. Vous évitez ainsi de recevoir des messages d’erreur.
- De plus, par le modèle de messages, vous pouvez ajouter une adresse e-mail d'expéditeur différente par partie dans le processus de commande, qui peut être utilisée pour les actions Envoyer par e-mail et Output.
Configurer le serveur de messagerie propre (y compris Gmail et Exchange Online)
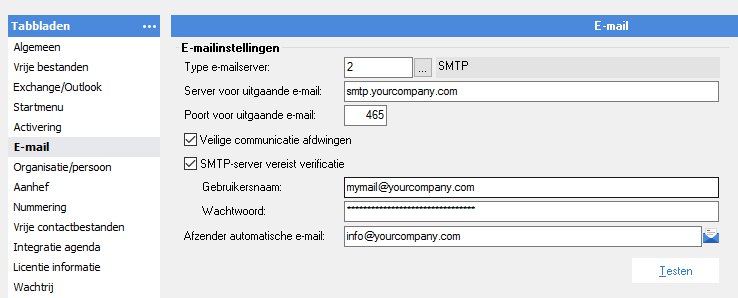
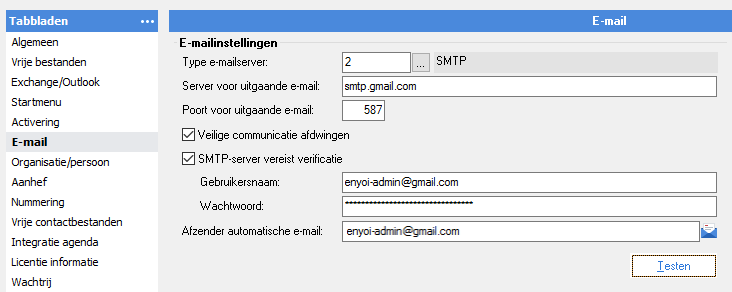
Il s'agit de la procédure standard pour la définition du serveur de messagerie sortante.
Configuration du serveur de messagerie et de l'expéditeur dans l'environnement :
- Allez vers: Généralités / Environnement / Gestion / Propriétés.
- Accédez à l'onglet E-mail.
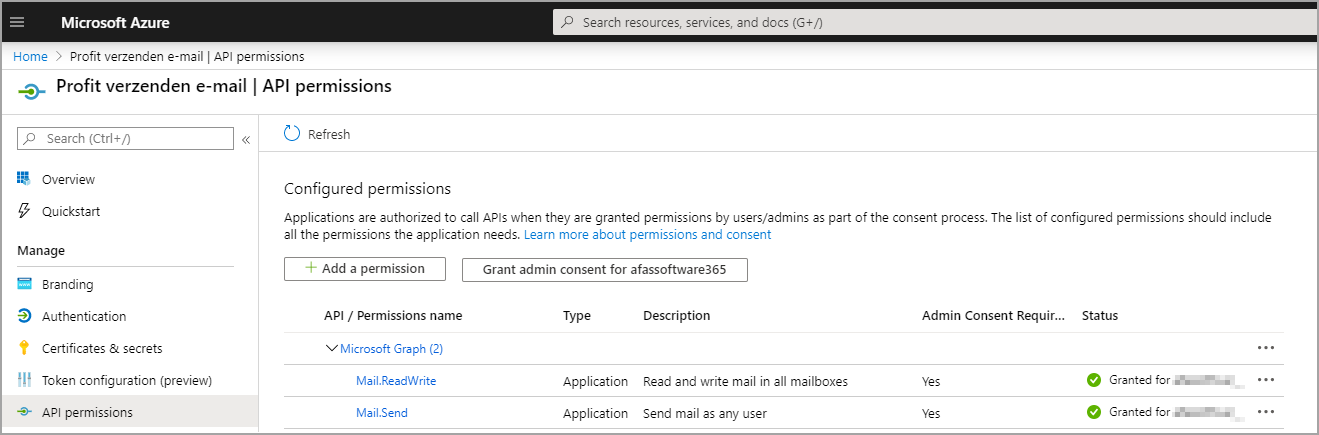
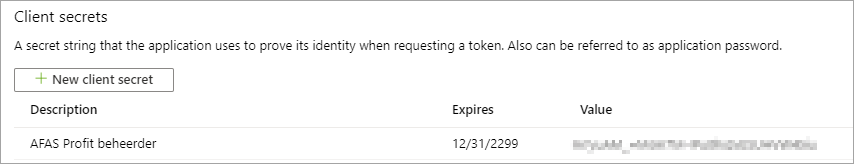
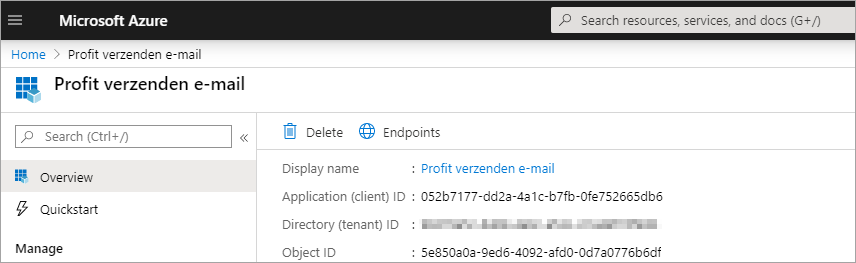
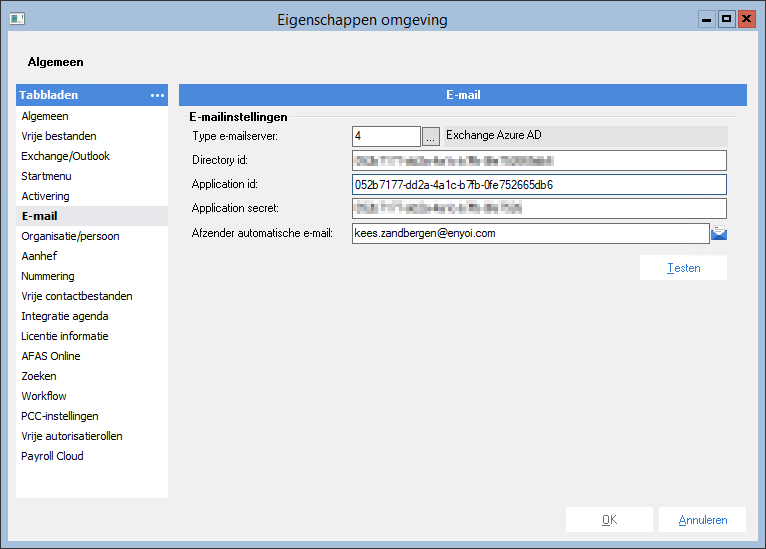
Conseils :
- Vous pouvez éventuellement ajouter une autre adresse e-mail d'expéditeur par administration.
- Par le modèle de messages, vous pouvez également ajouter une adresse e-mail d'expéditeur différente par partie dans le processus de commande, qui peut être utilisée pour les actions Envoyer par e-mail et Output.
Message d’erreur : MailKit.Net.Smtp.SmtpCommandException: 5.7.64 Relay Access Denied ATTR36.
Problème :
Les e-mails de Profit ne sont pas envoyés. Il se peut que les e-mails contenant l'invitation aux employés pour la Pocket App soient bien envoyés, mais pas les factures / rappels, etc.
Cause :
Les adresses IP requises ne figurent pas sur votre propre liste d'autorisation.
Solution :
- Voir les adresses IP citées ci-dessus
- Voir l'aperçu Adresses IP, URL et algorithmes de chiffrement
DKIM comme couche de sécurité supplémentaire pour e-mails à envoyer
Si vous utilisez le serveur de messagerie d'AFAS Online, vous avez une option en plus de l’enregistrement SPF pour sécuriser votre flux de messagerie : DKIM. Cela signifie que les e-mails que vous envoyez depuis Profit (au nom du serveur de messagerie d'AFAS Online) sont dotés d'une signature DKIM. Cette signature contient l'expéditeur (domaine) de votre organisation.
Demandez-la via le Portail client AFAS. Pour ce faire, suivez les étapes ci-dessous. Un nom d'utilisateur et un mot de passe d'AFAS vous seront alors envoyés. En saisissant le nom d'utilisateur et le mot de passe dans un environnement Profit sur le serveur de messagerie, la signature DKIM sera appliquée à partir de cet environnement pour le domaine que vous demandez.
Vous pouvez saisir le même nom d'utilisateur et le même mot de passe dans plusieurs environnements Profit pour appliquer la signature DKIM au nom de ce domaine à partir de plusieurs environnements. Ce processus comprend deux étapes, à savoir la demande via le portail client AFAS et la saisie des paramètres dans l'environnement Profit. Vous trouverez ci-dessous la procédure à suivre pour ajouter un domaine supplémentaire, par exemple si vous devenez actif dans un autre pays.
Attention :
Qui devez-vous contacter pour effectuer les changements DKIM dans le panneau de contrôle du fournisseur de domaine ? Le service d'assistance d'AFAS ne peut pas vous aider, mais vous pouvez consulter le site https://lookup.icann.org/en/lookup (il existe d'autres sites web similaires).
Vous pouvez saisir les mêmes nom d'utilisateur et mot de passe dans plusieurs environnements Profit afin d'appliquer la signature DKIM au nom de ce domaine à partir de plusieurs environnements. Ce processus se déroule en deux étapes, à savoir la demande via le Portail client et la définition des paramètres dans l'environnement Profit. Vous pouvez lire ci-dessous comment ajouter un domaine supplémentaire, par exemple si vous devenez actif dans un autre pays.
Étape 1 : Demande via le Portail client
- Connectez-vous au Portail client AFAS en tant qu’Administrateur.
- Sur le Portail client, allez dans Mes données / Abonnements / Mon abonnement (Mijn gegevens / Abonnementen / Mijn abonnement).
- Cliquez sur l'abonnement de votre environnement Profit.
Par exemple, si l'environnement Profit s'appelle O98765AA, l'abonnement sera 98765.
- Cliquez sur : Créer une demande DKIM.
- Dans le champ Domaine DKIM, saisissez le domaine que vous souhaitez utiliser.
Il est important de saisir le nom de domaine correct dans le champ Domaine DKIM. Entrez ici le domaine pour lequel vous souhaitez utiliser DKIM. Le domaine fait partie de l’adresse e-mail.
Exemple :
Votre adresse e-mail est eva@exempledomaine.fr.
Nous n'avons besoin que de la partie après le @, donc exempledomaine.fr.
- Tout d'abord, créez deux enregistrements CNAME dans le DNS de votre domaine. Il s’agit des deux enregistrements ci-dessous, où exampledomaine.fr doit être remplacé par votre domaine.
- afasonline1._domainkey.exempledomaine.fr doit être créé comme CNAME avec référence à afasonline1.domainkey.afas.online.
- afasonline2._domainkey.exempledomaine.fr doit être créé comme CNAME avec référence à afasonline2.domainkey.afas.online.
AFAS recommande un TTL (Time to live) de 1 heure pour les deux enregistrements CNAME. Votre administrateur système peut créer les enregistrements CNAME pour vous dans le DNS.
Il est autorisé à faire la demande à AFAS avant que les enregistrements CNAME ne soient créés. Dans ce cas, la demande sera rejetée avec la possibilité de la faire réexaminer. Il est également obligatoire que vous ayez déjà configuré l'enregistrement SPF d'AFAS Online avant de faire cette demande.
Étape 2 : Paramètres dans l'environnement Profit
- Via la demande, vous recevez un nom d'utilisateur et un mot de passe que vous définissez comme suit dans Profit :
- Ouvrez l'environnement.
- Allez à : Généralités / Environnement / Gestion / Propriétés.
- Accédez à l'onglet E-mail.
- Cochez Appliquer DKIM aux e-mails sortants et complétez l’adresse e-mail et le mot de passe.
- Les données dans l'image ci-dessous sont un exemple, introduisez vos propres données.
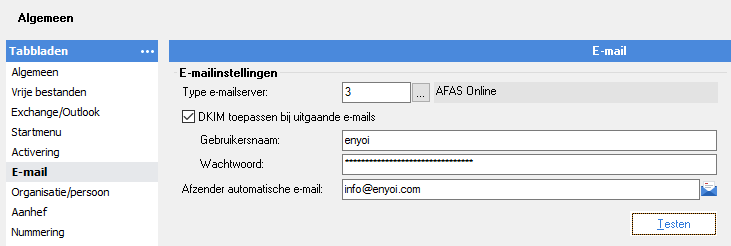
Après le réglage, vos e-mails sont envoyés cryptés selon le protocole DKIM.
Demande DKIM pour un domaine supplémentaire
Supposons que vous ayez déjà demandé enyoi.fr et que ce domaine fonctionne comme vous le souhaitez. Vous avez récemment ouvert un établissement en Belgique et vous voulez maintenant que les e-mails soient signés avec DKIM au nom de enyoi.be. Dans ce cas, vous devez relancer la demande et saisir enyoi.be. Les mêmes contrôles sont effectués. Seules les étapes sous Paramètres dans Profit ne sont plus nécessaires. Dans la demande, AFAS indiquera que vous avez déjà un nom d'utilisateur et un mot de passe et que vous n'avez pas besoin de les recréer quelque part. Une fois la demande effectuée, les e-mails que vous envoyez au nom de enyoi.be seront également signés avec DKIM.
Configurer la politique de contrôle pour les destinataires sur le domaine d’expéditeur (DMARC)
Vous pouvez utiliser DMARC. Avec DMARC, vous pouvez utiliser un enregistrement (DMARC record) sur le domaine à partir duquel vous envoyez des e-mails pour indiquer comment vous souhaitez que les destinataires traitent certains contrôles (tels que DKIM et SPF) pour les e-mails qui sont (semblent être) envoyés à partir de votre domaine. Cela permet de limiter les spams ou les e-mails qui ne sont pas vraiment envoyés au nom de votre organisation.
DMARC étant un paramètre dans votre domaine, vous pouvez le configurer vous-même en tant qu'organisation. Ce n'est pas un paramètre que vous devez demander à AFAS et AFAS n’en assure pas le support. Contactez pour ceci le gestionnaire de votre domaine ou des serveurs de messagerie. Si vous envoyez des e-mails sortants via le serveur de messagerie d'AFAS, lisez ci-dessus comment configurer SPF et DKIM.
Plus d'informations :
- https://www.dmarcanalyzer.com/nl/dmarc-2/
- https://www.sparkpost.com/resources/email-explained/dmarc-explained
Sendgrid (envoi de grandes quantités d’e-mail)
SendGrid est une partie spécialisée dans l'envoi de (grandes quantités de) messages e-mail. Ils offrent en outre toutes sortes d'outils pour analyser votre flux de courrier.
Il est recommandé de choisir un type d'abonnement avec une adresse IP dédiée avec SendGrid. Il s'agit d'un type d'abonnement plus coûteux, mais il empêchera l'envoi d'e-mails via une adresse IP partagée, qui pourrait marquer votre e-mail comme spam.
Attention :
AFAS n’offre pas de Support pour la configuration de SendGrid, prenez directement contact à cette fin avec SendGrid.
Configurer SendGrid :
- Enregistrez-vous sur la page signup.sendgrid.com.
- Établissez un SMTP Relay en utilisant la page suivante.
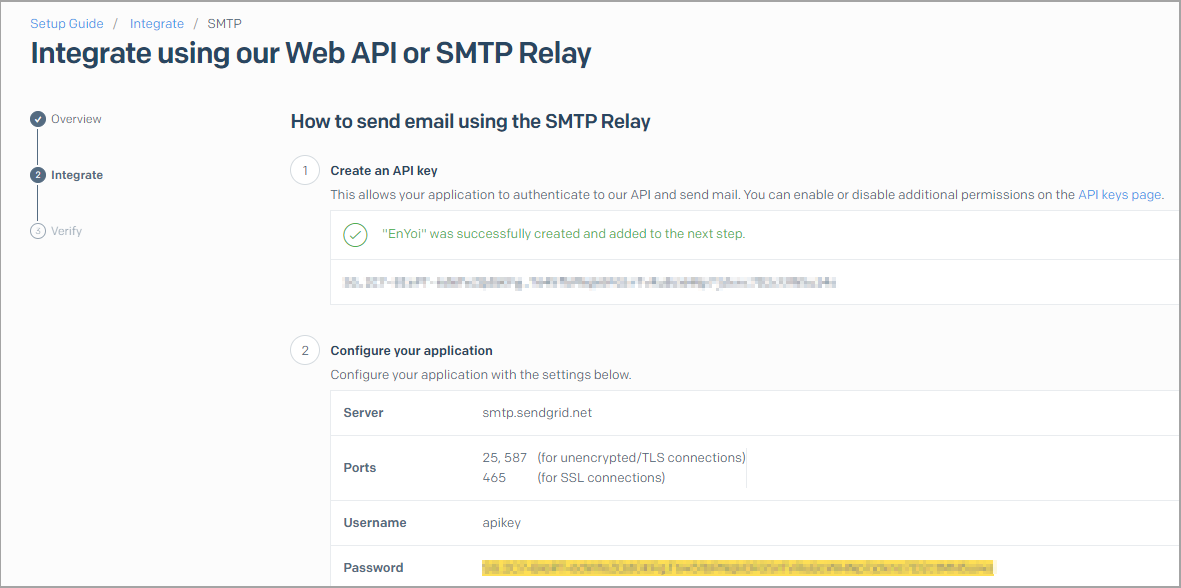
- Copiez la clé API créée et enregistrez-la sur votre ordinateur. Vous en avez besoin pour les paramètres dans Profit.
- Laissez la page de SendGrid ouverte.
Configuration de Profit :
- Ouvrez l'environnement.
- Allez à : Généralités / Environnement / Gestion / Propriétés.
- Accédez à l'onglet E-mail.
- Sélectionnez SMTP dans le champ Type de serveur de messagerie.
- Serveur pour le courrier sortant: smtp.sendgrid.net
- Port pour le courrier sortant : 465
- Cochez Imposer une communication sécurisée et Serveur SMTP exige une vérification.
- Nom d'utilisateur: apikey
- Mot de passe : la clé API copiée précédemment.
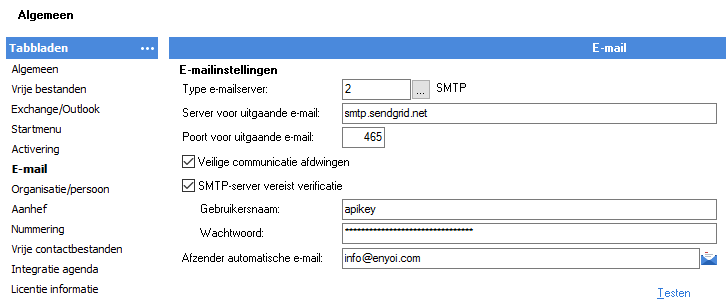
- Allez à la page de SendGrid et cliquez sur Verify integration.
- Allez dans Profit et envoyez un e-mail avec le bouton Tester.
Les destinataires des e-mails que vous envoyez via SendGrid verront dans l'e-mail reçu ‘domain authentication’.
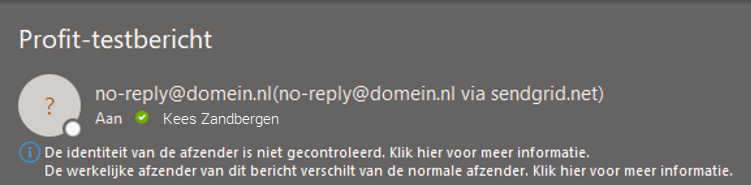
Si vous ne le voulez pas, modifiez alors ‘domain authentification’ dans la configuration dans votre DNS et SendGrid. Le message disparaît ensuite lors de l'envoi de l’e-mail. Cela aura un impact positif sur votre réputation en tant que partie expéditrice.